Consent-Banner aktiv, Tracking trotzdem ohne Einwilligung
Viele Internetnutzer erleben es täglich. Sie rufen eine Website auf, und noch vor der ersten Textzeile versperrt ein modales Fenster den Bildschirm. Dutzende Zeilen fordern Sie auf, Cookies und Tracking zuzustimmen. Viele Besucher klicken auf „Ablehnen“ oder schließen den Dialog, um an den Inhalt zu gelangen.
Wer an dieser Stelle die Netzwerkanalyse im Browser öffnet, erlebt oft eine Überraschung. Die Website überträgt längst Daten. Google Analytics lädt im Hintergrund, das Meta-Pixel meldet den Seitenaufruf, und im Browserspeicher liegen bereits Identifikationsnummern. All das geschieht beim ersten Laden der Seite, noch vor jeder Auswahl auf dem Banner.
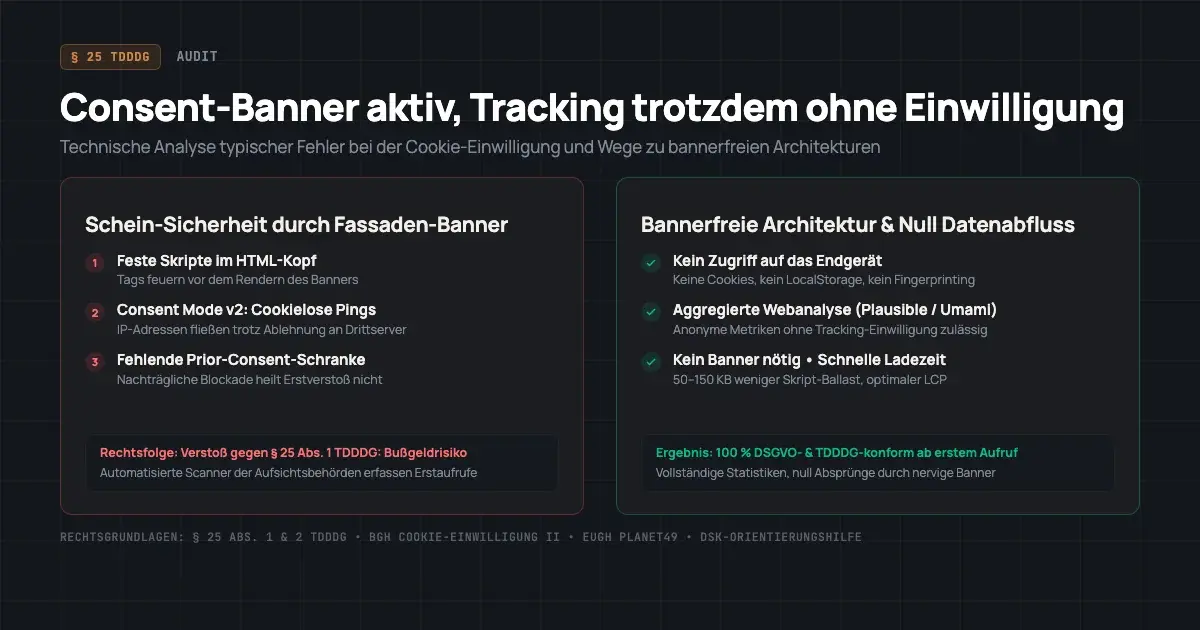
Auf vielen Websites dient das Consent-Banner lediglich als Fassade. Die Betreiber haben ein Consent-Tool eingebunden und wiegen sich in Sicherheit. Technisch läuft das Tracking ungebremst weiter. In diesem Beitrag beleuchte ich, was § 25 des Telekommunikation-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) verlangt, warum viele Integrationen scheitern und wie eine saubere Architektur im Web-Engineering aussieht.
Was § 25 TDDDG für Website-Betreiber verlangt
Seit dem 14. Mai 2024 regelt das TDDDG in Deutschland den Schutz der Privatsphäre in der Telekommunikation und bei digitalen Diensten. Die zentrale Vorschrift für Speicherzugriffe auf Endgeräten ist unverändert in § 25 TDDDG verankert.
Der erste Absatz stellt eine klare Grundregel auf. Das Speichern von Informationen auf dem Endgerät oder der Zugriff auf dort gespeicherte Daten ist nur zulässig, wenn der Nutzer auf Basis klarer und umfassender Informationen eingewilligt hat. Die Einwilligung richtet sich nach den Vorgaben der Datenschutz-Grundverordnung (DSGVO). Sie muss freiwillig, informiert und durch eine aktive Handlung erteilt werden.
Der Gesetzgeber schützt damit die Integrität der Endeinrichtung, unabhängig von einem Personenbezug. Bereits das Setzen eines Analyse-Cookies oder das Auslesen einer Tracking-Kennung ohne vorherige Erlaubnis stellt einen Verstoß dar.
Ausnahmen regelt Absatz 2 sehr eng. Eine Erlaubnis ist nur entbehrlich, wenn der Zugriff zwingend notwendig ist, um einen vom Nutzer ausdrücklich gewünschten Dienst bereitzustellen, etwa Warenkorb-Funktionen oder geschützte Logins. Reichweitenmessung mit Cookies oder Gerätekennungen, Conversion-Tracking über Werbenetzwerke und Marketing-Tools fallen nicht darunter. Sie brauchen eine vorherige Zustimmung.
Das Prinzip der Vorab-Einwilligung und die Gerichte
Bereits im Oktober 2019 stellte der Europäische Gerichtshof im Grundsatzurteil „Planet49“ (Az. C-673/17) klar, dass vorangekreuzte Kästchen keine wirksame Einwilligung darstellen. Der Bundesgerichtshof bestätigte diese Linie im Mai 2020 im Urteil „Cookie-Einwilligung II“ (Az. I ZR 7/16). Aus diesen Urteilen und der DSGVO folgt das Prinzip des „Prior Consent“, die Vorab-Einwilligung: Bis zur aktiven Bestätigung durch den Nutzer darf keine Zeile Tracking-Code laufen. Kein Analyse-Cookie darf gesetzt, kein Identifier ausgelesen und kein Pixel übertragen werden.
Genau hier scheitert die Praxis. Ist ein Tracking-Skript fest im HTML-Code verankert, lädt und startet der Browser es sofort. Das Skript setzt Cookies, bevor das Banner gerendert ist. Klickt der Besucher Sekunden später auf „Ablehnen“, ist der unbefugte Zugriff auf das Endgerät bereits vollendet. Ein nachträgliches Blockieren von Folge-Ereignissen heilt den ersten Rechtsverstoß nicht.
Drei typische Fehler bei der technischen Umsetzung
In meiner Praxis sehe ich bei technischen Website-Audits immer wieder dieselben Fehlerquellen. Die Probleme liegen selten im bösen Willen der Betreiber, sondern in handwerklichen Mängeln bei der Implementierung.
1. Feste Skripte im HTML-Kopf
Häufig werden Tracking-Dienste wie Google Analytics, der Meta-Pixel oder der Google Tag Manager fest über ein script-Tag im Kopfbereich des HTML-Dokuments eingebunden.
Parallel dazu wird ein Skript für ein Consent-Tool wie Cookiebot, Usercentrics oder Borlabs geladen. Der Browser verarbeitet HTML sequenziell von oben nach unten. Lädt der Tag Manager vor oder parallel zur Plattform, feuert er seine Tags sofort ab. Ein Banner kann nur Skripte blockieren, die technisch an das Ereignis-System der Plattform gekoppelt sind. Steht der Tracking-Code ungeschützt im Markup, läuft er am Banner vorbei.
2. Fehlkonfigurierte Auslöser im Tag Manager
Viele Unternehmen verwalten Tracking-Dienste über den Google Tag Manager mit dem Standard-Auslöser für alle Seitenaufrufe (All Pages).
Wird ein Analyse-Tag an diesen Auslöser gebunden, startet das Tracking sofort beim Initialisieren des Containers. Für eine saubere Umsetzung muss der Tag Manager so eingerichtet werden, dass Tags erst auslösen, wenn ein benutzerdefiniertes Ereignis der Consent-Plattform eintrifft. Fehlt diese Verknüpfung, feuern alle Tags bei jedem Aufruf, völlig ungeachtet des Nutzerwillens.
3. Der Google Consent Mode v2 und cookielose Pings
Im Frühjahr 2024 führte Google den Consent Mode v2 im Europäischen Wirtschaftsraum für seine Werbedienste verpflichtend ein, um Messlücken bei fehlender Einwilligung zu schließen.
Im sogenannten erweiterten Modus setzt Google bei einer Ablehnung zwar keine Cookies. Die Skripte senden jedoch weiterhin cookielose Pings an US-Server. Diese Pings enthalten die IP-Adresse des Nutzers, Browser-Informationen, Bildschirmauflösung und die aufgerufene Webadresse.
Die Datenschutzkonferenz (DSK) sowie europäische Aufsichtsbehörden sehen dieses Vorgehen kritisch. Auch die dynamische IP-Adresse ist ein personenbezogenes Datum. Die Weiterleitung von IP-Adressen an Dritte zu Analysezwecken ohne Rechtsgrundlage verletzt Art. 6 DSGVO, selbst wenn keine Textdateien auf dem Endgerät gespeichert werden. Wer den erweiterten Consent Mode unreflektiert aktiviert, übergeht den Willen seiner Besucher.
Behördenprüfungen und Risiken für Unternehmen
Die Datenschutzaufsichtsbehörden schauen bei diesem Thema nicht mehr tatenlos zu. Behörden wie das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) setzen automatisierte Scanner ein. Diese Werkzeuge erfassen ausgehende Netzwerk-Verbindungen vor und nach einer Banner-Interaktion und gleichen sie mit den Vorgaben ab.
Bei solchen Scans verstößt ein großer Teil der geprüften Websites gegen § 25 TDDDG. Entweder fließen Daten vor der Einwilligung, oder das Tracking ignoriert eine Ablehnung.
Für Website-Betreiber führt ein solcher Befund zu formellen Auskunftsersuchen und Nachbesserungsaufforderungen. Reagieren Unternehmen nicht, drohen Verwarnungen und Bußgelder nach Art. 83 DSGVO sowie § 26 TDDDG. Neben Behörden prüfen auch Verbraucherzentralen und Wettbewerbsverbände den Markt. Abmahnungen wegen unlauteren Wettbewerbs und irreführender Gestaltungsmuster (wie versteckten Ablehnen-Schaltflächen) belasten Unternehmen mit Kosten und Anwaltsaufwand.
Warum der Verzicht auf Banner die überlegene Lösung ist
Vor zwei Wochen habe ich in meinem Beitrag Warum ich Google Fonts nicht für Kundenprojekte nutze aufgezeigt, dass ein Consent-Banner für Schriften ein schlechter Behelf für mangelndes technisches Handwerk ist. Schriften lassen sich lokal hosten, wodurch jede Datenübertragung an Drittanbieter entfällt.
Diesen Grundsatz verfolge ich im modernen Web-Engineering für die gesamte Architektur einer Website. Eine Website ohne Consent-Banner lädt schneller und kommt ohne Einwilligungsabfrage aus.
Die meisten Unternehmen möchten schlicht wissen, wie viele Besucher ihre Seite aufrufen, welche Unterseiten am gefragtesten sind und über welche Kanäle Nutzer zu ihnen finden.
Dafür ist kein datenhungriges Tracking-Besteck erforderlich. Es gibt datenschutzfreundliche Alternativen:
- Serverseitige Logfile-Analyse: Die Auswertung der Server-Logs erfordert keine Skripte im Browser, speichert keine Dateien auf dem Endgerät und belastet die Ladezeit mit keinem einzigen Kilobyte.
- Aggregierte Webanalyse: Werkzeuge wie Plausible Analytics oder Umami arbeiten ohne Cookies, ohne Kennungen auf dem Endgerät und ohne persistente Fingerabdrücke. Sie zählen Seitenaufrufe ohne Nutzerprofile und zeigen nur zusammengefasste Werte.
Weil solche Verfahren nichts auf dem Endgerät ablegen und keine Kennungen von dort auslesen, greift die Einwilligungspflicht nach § 25 Abs. 1 TDDDG nicht. Sie benötigen kein Consent-Banner, keine Plattform und keine Cookie-Hinweise.
Was eine bannerfreie Website in der Praxis leistet
Der Verzicht auf einwilligungspflichtiges Third-Party-Tracking bietet handfeste Vorzüge für den laufenden Betrieb:
- Hohe Geschwindigkeit: Ein typisches Consent-Skript bringt 50 bis 150 Kilobyte JavaScript mit. Es blockiert das Parsing, verzögert das Rendern und verschlechtert Core Web Vitals wie den First Contentful Paint. Ohne Banner entfallen diese 50 bis 150 Kilobyte beim ersten Laden.
- Bessere Nutzererfahrung: Nichts stört Besucher mehr als aufdringliche Banner, die den gesamten Bildschirm versperren. Wer ohne Hürde direkt den gewünschten Inhalt lesen kann, verweilt länger auf der Website und fasst Vertrauen.
- Echte Besucherzahlen: Bei klassischen Websites mit Banner lehnen zwischen 40 und 70 Prozent der Besucher das Tracking ab oder nutzen Werbeblocker. Ihre Statistiken sind unvollständig. Eine datenschutzkonforme, aggregierte Messung erfasst alle Seitenaufrufe zuverlässig, ohne Cookies und ohne Nutzerprofile.
- Weniger Haftungsrisiken: Ohne Cookies und ohne Nutzerprofile bieten Sie Aufsichtsbehörden und Abmahnanwälten weniger Angriffsfläche. Sie sparen laufende Gebühren für Consent-Tools und ständigen Wartungsaufwand.
Ein professioneller Webauftritt braucht keine juristischen Fassaden, sondern sauberes Handwerk. Wer auf unnötige Dienste verzichtet, schützt Besucherdaten und liefert eine Website, die auf allen Geräten schnell reagiert.
Schreiben Sie mir über das Kontaktformular, wenn Sie prüfen möchten, welche Skripte und Tracker auf Ihrer Website unbemerkt Daten übertragen. Dasselbe gilt, wenn Sie Ihre Website auf eine schlanke, bannerfreie Architektur umstellen wollen. Ich analysiere Ihren bestehenden Webauftritt im Detail und zeige Ihnen den direkten Weg zu einer schnellen, sauberen Lösung auf.